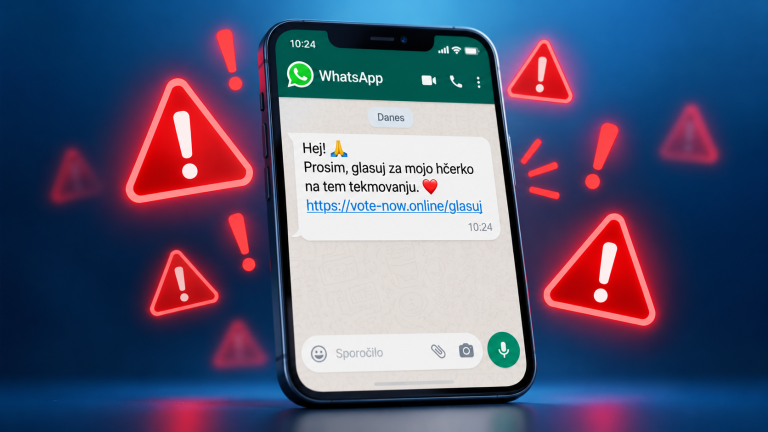
SI-CERT opozarja na spletno prevaro, pri kateri goljufi z lažnimi spletnimi glasovanji uporabnike prepričajo, da nevede omogočijo dostop do svojega računa WhatsApp. Prevara je še posebej nevarna, ker sporočila pogosto prihajajo od znancev, katerih računi so bili že predhodno zlorabljeni, zato uporabniki prejetim povezavam lažje zaupajo.
Prevara se običajno začne s sporočilom v aplikaciji WhatsApp, ki vsebuje povezavo do spletnega glasovanja, na primer za podporo določeni osebi ali projektu. Ob odprtju povezave se prikaže spletna stran, ki uporabnika pozove, naj za oddajo glasu vnese svojo telefonsko številko in nato v aplikaciji WhatsApp potrdi prikazano osemmestno kodo ali skenira QR-kodo. Čeprav je postopek predstavljen kot potrditev glasovanja, gre v resnici za povezovanje nove naprave z uporabnikovim računom WhatsApp.
Kot pojasnjuje SI-CERT, goljufi izkoriščajo povsem legitimno funkcionalnost aplikacije, ki omogoča uporabo istega računa na več napravah. Ko uporabnik potrdi povezavo, napadalcem omogoči dostop do svojega računa, ne da bi jim moral razkriti geslo ali kodo za dvostopenjsko preverjanje pristnosti. Napadalci lahko nato dostopajo do dela komunikacije, pridobijo informacije o stikih in skupinah ter v imenu žrtve pošiljajo nova lažna sporočila. Na ta način se prevara hitro širi med uporabniki.
SI-CERT ob tem pojasnjuje, da lahko WhatsApp ob zaznavi večjega števila sumljivih sporočil zlorabljeni račun začasno blokira. Takšna blokada običajno traja do 24 ur, v tem času pa žrtev ne more dostopati do svojega računa.
SI-CERT zato uporabnikom svetuje posebno previdnost pri spletnih glasovanjih, ki zahtevajo dodatno potrjevanje v aplikaciji WhatsApp. Če spletna stran zahteva vnos kode ali skeniranje QR-kode, je treba najprej preveriti, kaj s tem dejansko potrjujemo. Prav tako priporočajo, da uporabniki v aplikaciji WhatsApp odprejo razdelek »Povezane naprave«, preverijo seznam povezanih naprav in odstranijo vse, ki jih ne prepoznajo.
Če je uporabnik že sledil navodilom na lažni spletni strani, SI-CERT svetuje, naj čim prej preveri povezane naprave in odstrani morebitne neznane povezave. O zlorabi naj obvesti tudi svoje stike, saj so lahko iz njegovega računa prejeli lažna sporočila. Sumljive povezave in sporočila lahko uporabniki posredujejo na elektronski naslov [email protected] ter tako pomagajo pri preprečevanju nadaljnjega širjenja prevar.
SI-CERT opozarja, da spletni goljufi za svoje napade ne potrebujejo vedno ukradenih gesel, temveč lahko zlorabijo tudi običajne funkcionalnosti spletnih storitev. Zato je pomembno, da uporabniki pred vsako potrditvijo preverijo, kakšen dostop ali dovoljenje s tem dejansko omogočajo.
Več si lahko preberete tukaj.