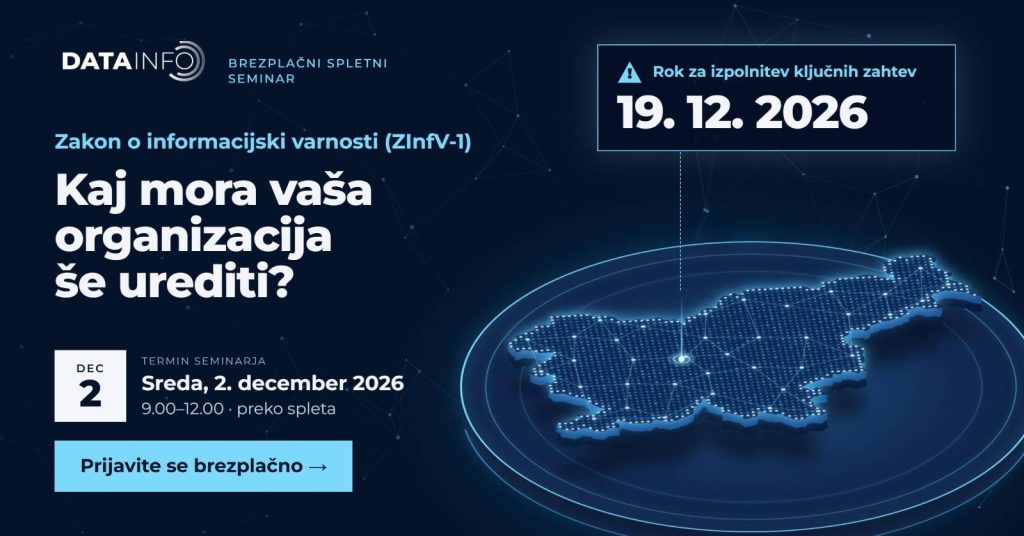
Rok za izpolnitev ključnih zahtev ZInfV-1 se približuje. Ali veste, kaj mora vaša organizacija do takrat še urediti?
Zakon o informacijski varnosti (ZInfV-1) zavezancem nalaga številne obveznosti na področju informacijske in kibernetske varnosti. Do 19. decembra 2026 morajo zavezanci, za katere velja splošni prehodni rok, sprejeti predpisane ukrepe za obvladovanje tveganj, kar vključuje tako pripravo ustrezne dokumentacije kot dejansko izvajanje varnostnih ukrepov.
Toda kje začeti, kaj je najpomembnejše in kako preveriti, ali je vaša organizacija ustrezno pripravljena?
Na brezplačnem spletnem seminarju bomo predstavili ključne obveznosti zavezancev po ZInfV-1 in konkretne korake, ki jih morajo organizacije izvesti za doseganje skladnosti.
Poudarek bo na praktični izvedbi zahtev, najpogostejših izzivih in določanju prednostnih nalog v obdobju pred iztekom roka.
Kaj boste izvedeli?
Katere obveznosti morate izpolniti do 19. 12. 2026? Pregled ključnih zahtev ZInfV-1 in odgovornosti zavezancev.
Katero dokumentacijo morate imeti pripravljeno? Politika informacijske varnosti, popis sredstev, analiza tveganj, načrti neprekinjenega poslovanja in druga zahtevana dokumentacija.
Katere varnostne ukrepe morate dejansko izvajati? Od upravljanja dostopov in varnostnih kopij do obvladovanja incidentov, ranljivosti in dobaviteljev.
Kako preveriti svojo pripravljenost? Prepoznavanje najpogostejših pomanjkljivosti in določitev prednostnih nalog.
Kaj storiti, če vaše organizacije do roka še ne bo uspelo v celoti uskladiti? Kako prepoznati neskladnosti, določiti prioritete in pripraviti načrt njihove odprave.
Komu je seminar namenjen?
vodjem oddelka za informacijsko varnost,
vodjem oddelka IT,
vodstvu organizacij,
odgovornim osebam za informacijsko varnost,
ter vsem, ki sodelujejo pri vzpostavljanju in izvajanju zahtev ZInfV-1.
Predavatelja:
MIROSLAV EKART, univ. dipl. prav.
Vodilni presojevalec tveganj informacijske varnosti za standard ISO/IEC 27005 in Pooblaščena oseba za varstvo podatkov – DPO
Miroslav Ekart je univ. dipl. prav. z opravljenim državnim pravniškim izpitom. Je tudi vodilni presojevalec (Lead Risk Manager) po standardu ISO 27005 (Information Security Risk Management).
Je soustanovitelj podjetja Datainfo.si, ki nudi rešitve za varstvo podatkov in informacijsko varnost za več kot 300 naročnikov iz Slovenije, Hrvaške, Srbije, Švice, Nemčije, Romunije in Malte. Sodeloval je pri več kot 50 NIS2 in podobnih projektih, preko 500 GDPR projektih in več kot 50 nadzornih postopkih Informacijskega pooblaščenca. Dolga leta je bil v upravi in vodstvu Prve osebne zavarovalnica d.d. Bil je direktor Bisnode Srbija, ta je del Dun and Bradstreet, najstarejše bonitetne hiše na svetu z ogromno bazo osebnih podatkov. Poleg prava in informacijske varnosti ima veliko izkušenj iz vodenja prodaje in marketinga.
Poleg ISO 27005 za informacijska tveganja je pridobil mednarodne certifikate za pooblaščeno osebo za varstvo podatkov Buerau Veritas, italijanske CEPAS in kanadske PECB. Je član slovenskega odseka združenja ISACA
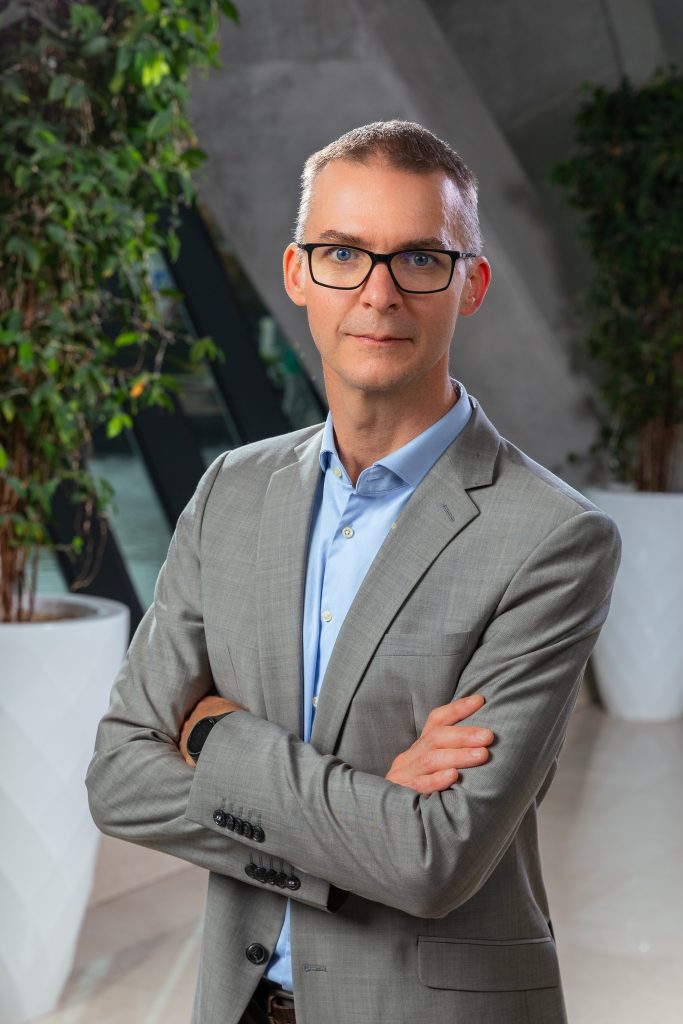
doc. dr. BENJAMIN LESJAK
Strokovni direktor – Pooblaščena oseba za varstvo podatkov – DPO in Vodja implementacije standarda ISO/IEC 27001
Je univ. dipl. prav. in mag. informatike. Strokovnjak na področju prava in informatike, docent na Univerzi na Primorskem in predavatelj na več visokošolskih zavodih, ter član sveta, svetovalec in predavatelj pri Centru za varnejši internet (www.safe.si), katerega poslanstvo je izobraževati otroke, starše in učitelje o odgovorni rabi sodobnih tehnologij tudi v povezavi z varstvom zasebnosti. Je ustanovitelj Inštituta za pravne rešitve informacijske družbe Maribor (www.iprid.si).
S povezovanjem prava in informatike se aktivno ukvarja od leta 1998 dalje. Sodeloval je v več projektih informatizacij v pravosodju ter pri projektih v povezavi z varstvom osebnih podatkov. Leta 2024 je pridobil certifikat PECB Certified ISO/IEC 27001 Lead Implementer.
DNI
UR
MINUT
SEKUND
KOTIZACIJA
Spletni seminar je brezplačen.
Potrdilo o udeležbi znaša 30,00 EUR + DDV.
POMEMBNO OBVESTILO
Zaradi načrtovanja izvedbe seminarja vas prosimo, da se v primeru zadržanosti pravočasno odjavite (najkasneje do 30. 11. 2026), sicer si pridržujemo pravico, da vam zaračunamo administrativne stroške (20,00 EUR + DDV). Svojo odjavo nam sporočite na naslov [email protected].
PLAČILO
Plačilo za potrdilo po prejetem predračunu.
PRIJAVNI OBRAZEC
Prijava
Za vse dodatne informacije in prijavo nas lahko tudi pokličete na telefonsko številko: 02 620 43 00 ali nam pišete na [email protected]